O malware ToxicPanda 2.0 está expandindo sua presença global em 2026, com incidentes confirmados no Brasil, afetando empresas de diversos setores. Relatórios recentes destacam que o malware utiliza redes de botnets para
Continuar lendo
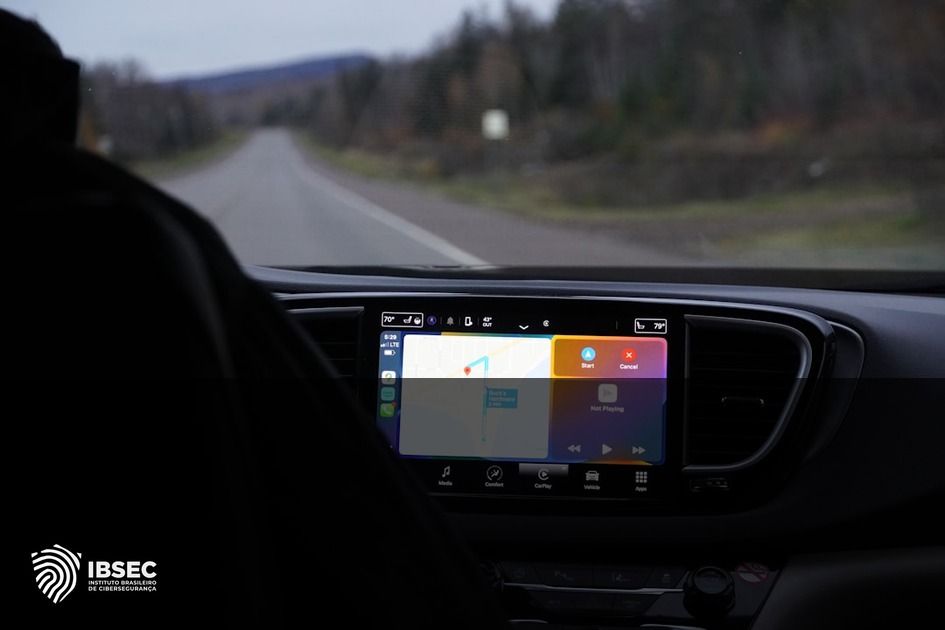
Em 2026, sistemas automotivos baseados em Android enfrentam ameaças cibernéticas crescentes, com hackers explorando vulnerabilidades para infectar unidades de cabeça de carros com malware de botnet proxy. No Brasil, o au
Continuar lendo
A botnet Evooo1Bot, baseada no Mirai, comprometeu dispositivos Linux em 2026, incluindo roteadores e IoT, com impacto significativo no Brasil. A CVE-2026-1234 foi explorada para infectar sistemas vulneráveis, destacando
Continuar lendo
A Aeternum botnet, identificada em 2026, utiliza contratos inteligentes da Polygon para um comando e controle (C2) resistente a derrubadas, dificultando sua remoção. No Brasil, a crescente adoção de blockchain em setores
Continuar lendo
A botnet Kimwolf v7, descoberta em fevereiro de 2026 pela Palo Alto Networks Unit 42, representa uma ameaça crescente ao usar fingerprints do Chrome para camuflar ataques DDoS. Este método sofisticado dificulta a detecçã
Continuar lendo
O botnet Kimwolf v7 representa uma ameaça crescente em 2026, explorando dispositivos IoT Android com técnicas avançadas. Utilizando fingerprinting de DDoS via HTTP/2, o Kimwolf v7 identifica e ataca vulnerabilidades espe
Continuar lendo