Blog IBSEC

Inteligência sobre cibersegurança, carreiras digitais e o mercado que não para de evoluir. Produzido por especialistas, para profissionais.

7865+Artigos
13Categorias
1311Páginas
Vulnerabilidade VMware VMXNET3: Proteja Seu Ambiente

A vulnerabilidade CVE-2026-59346 no adaptador de rede virtual VMXNET3 da VMware representa um risco significativo para ambientes virtualizados. No Brasil, muitas empresas de médio e grande porte utilizam soluções VMware

Continuar lendo
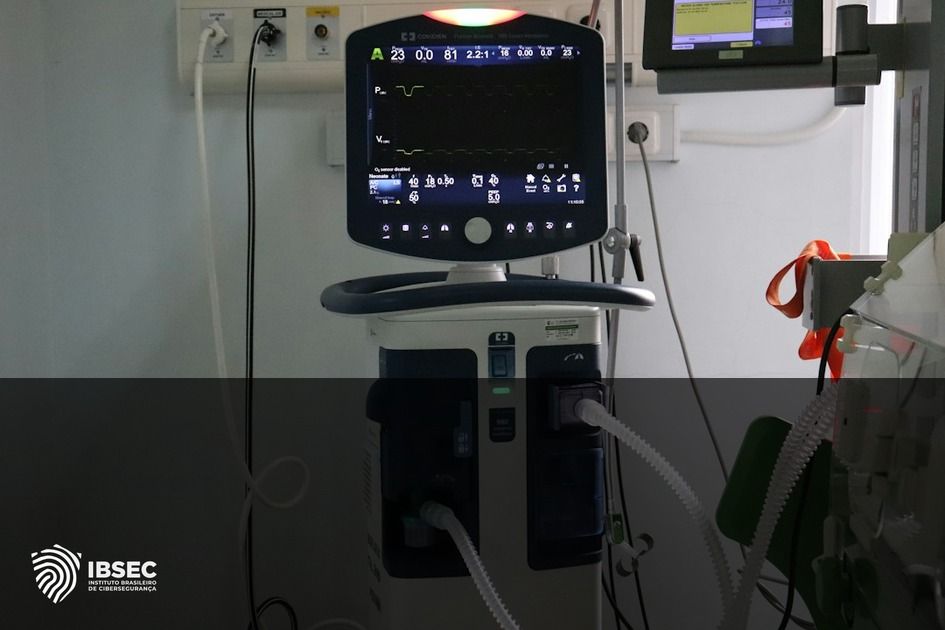
Dispositivos Médicos e Criptografia Pós-Quântica: Riscos

A vulnerabilidade dos dispositivos médicos críticos em relação à criptografia pós-quântica representa um risco crescente em 2026, com apenas 6% dos dispositivos IoMT compatíveis. No Brasil, o setor de saúde depende cada

Continuar lendo
Ransomware na UIC expõe dados médicos críticos

O ataque de ransomware que atingiu a University of Illinois Chicago College of Medicine em 2026 resultou no roubo significativo de dados médicos, destacando a vulnerabilidade das instituições de saúde a ataques cibernéti

Continuar lendo
SAW AI: Revolução nas Operações de Segurança

As operações de segurança enfrentam desafios crescentes em 2026, com um aumento significativo no volume de dados a serem analisados. No Brasil, empresas de médio e grande porte lidam com uma média de 11 mil alertas de se

Continuar lendo
Cisco Catalyst SD-WAN: Mitigue a Zero-Day Ativa

A vulnerabilidade crítica no Cisco Catalyst SD-WAN, explorada ativamente em 2026, permite acesso remoto não autenticado com privilégios de administrador. Empresas brasileiras, especialmente de médio e grande porte, enfre

Continuar lendo
Falha no Cisco Catalyst SD-WAN: Mitigações e Patches

A vulnerabilidade no Cisco Catalyst SD-WAN Manager foi adicionada à lista de exploits da CISA em 2026, destacando sua criticidade. No Brasil, empresas de médio porte enfrentam riscos significativos de comprometimento de

Continuar lendo