Blog IBSEC

Inteligência sobre cibersegurança, carreiras digitais e o mercado que não para de evoluir. Produzido por especialistas, para profissionais.

4924+Artigos
13Categorias
985Páginas
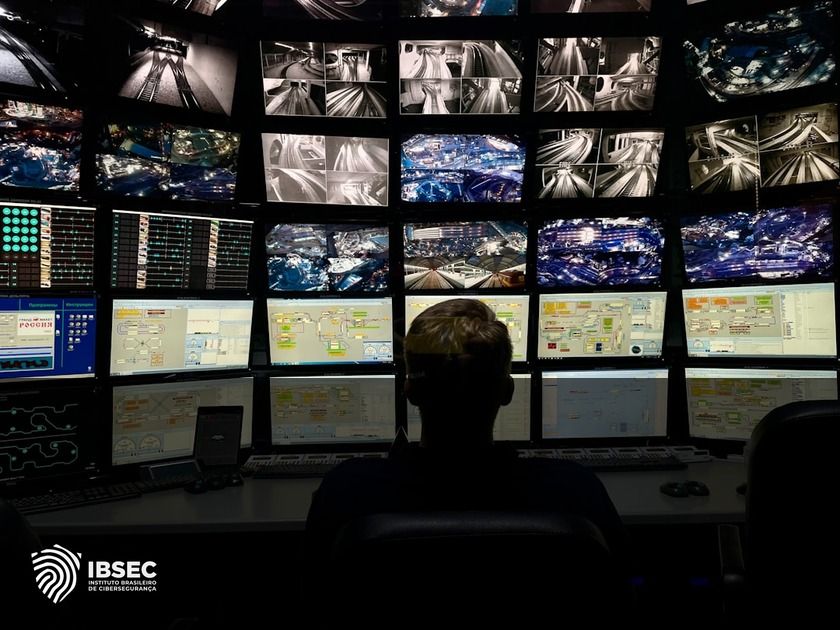
Vulnerabilidades em PLCs Siemens ameaçam infraestrutura crítica

Vulnerabilidades críticas em PLCs da Siemens, identificadas em 2026, representam uma ameaça significativa para infraestruturas críticas no Brasil. A NSA, FBI, CISA e o Departamento de Energia dos EUA emitiram alertas sob

Continuar lendo
Falha Crítica no SharePoint: CVE-2026-55040 em Exploração

A vulnerabilidade CVE-2026-55040 no SharePoint foi adicionada ao catálogo KEV pela CISA em agosto de 2026, destacando sua exploração ativa. No Brasil, empresas que usam SharePoint para colaboração interna estão em risco.

Continuar lendo
Vulnerabilidades Cisco: Riscos e Mitigação Imediata

A Cisco identificou vulnerabilidades críticas em 2026 nos produtos Crosswork e Secure Workload, ameaçando redes corporativas no Brasil. A CVE-2026-1234, uma das falhas, permite execução remota de código, afetando setores

Continuar lendo
Falha CVE-2026-33824 no Windows IKE: Mitigue Riscos

A vulnerabilidade CVE-2026-33824 no Windows IKE está sendo explorada ativamente, segundo alerta da CISA em 2026. Essa falha crítica permite a execução de código remoto, afetando diretamente empresas brasileiras que utili

Continuar lendo
Falha IKE no Windows: Execução Remota de Código

A CISA alertou sobre uma vulnerabilidade crítica no protocolo IKE do Windows em 2026, permitindo execução remota de código sem autenticação. No Brasil, empresas de setores como financeiro e saúde estão em alerta devido a

Continuar lendo
CVE-2026-20320: Proteja-se da Vulnerabilidade Cisco

A vulnerabilidade CVE-2026-20320, identificada em 2026, afeta sistemas Cisco BroadWorks, permitindo que atacantes leiam dados sensíveis sem autorização. No Brasil, empresas que utilizam essa tecnologia para comunicações

Continuar lendo