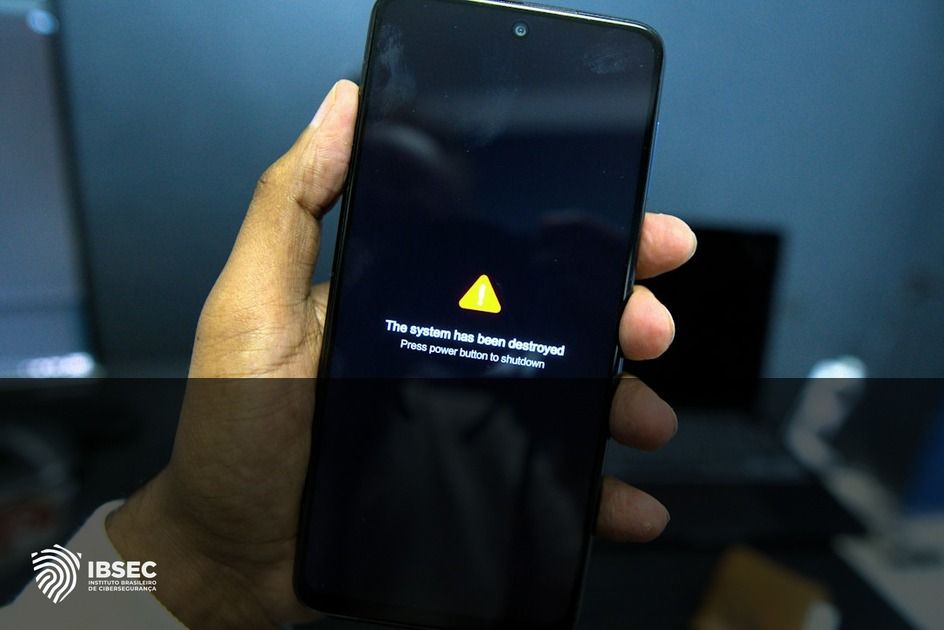
Entendendo a Falha GhostMap: Como ela afeta dispositivos Android
A falha GhostMap é uma vulnerabilidade que pode afetar dispositivos Android ao causar loops infinitos de reinicialização. Segundo pesquisadores do Bitdefender Labs, essa falha foi publicada em 5 de novembro de 2026 e destaca-se pela capacidade de travar um dispositivo sem que o usuário precise interagir com um aplicativo. No Brasil, onde o uso de dispositivos Android é predominante, essa falha representa um risco significativo para milhões de usuários. No IBSEC, enfatizamos a importância de estar ciente das vulnerabilidades emergentes para proteger seus dispositivos. A falha GhostMap não requer que o aplicativo seja aberto, tornando a detecção e prevenção ainda mais desafiadoras. A proteção contra esse tipo de falha começa com a conscientização e uma abordagem proativa na instalação de atualizações de segurança.
A vulnerabilidade GhostMap é particularmente insidiosa porque não solicita permissões ao usuário. Isso significa que mesmo aplicativos aparentemente inofensivos podem desencadear o problema, deixando dispositivos inoperantes. No contexto brasileiro, onde muitos usuários confiam em aplicativos de fontes não verificadas, o risco é ampliado. O IBSEC recomenda sempre verificar a fonte de aplicativos e priorizar aqueles disponíveis em lojas oficiais. A falta de interação do usuário no processo de exploração desta falha sublinha a importância de medidas preventivas robustas, como o monitoramento contínuo de atualizações e patches de segurança. Compreender a dinâmica de tais falhas é crucial para evitar surpresas desagradáveis e proteger dados pessoais sensíveis armazenados em dispositivos móveis.
A origem e o funcionamento do bug GhostMap
O bug GhostMap origina-se de uma falha no sistema Android que permite que certos aplicativos, quando instalados, causem uma falha de sistema sem precisar ser executados. Essa falha foi detalhada pelos especialistas do Bitdefender Labs em 2026 e destaca uma vulnerabilidade estrutural no gerenciamento de aplicativos do Android. No Brasil, onde a diversidade de dispositivos Android é grande, a consistência na aplicação de atualizações pode ser um desafio. No IBSEC, alertamos para a importância de entender como essas vulnerabilidades funcionam para melhor se proteger. O funcionamento do GhostMap envolve uma manipulação que desencadeia um loop de reinicialização, afetando diretamente a usabilidade do dispositivo. A habilidade de um aplicativo causar tal impacto sem execução ativa é um lembrete da complexidade e dos riscos associados ao ecossistema Android.
Os desenvolvedores de aplicativos geralmente não têm intenção maliciosa, mas a exploração de falhas como o GhostMap pode ocorrer inadvertidamente. No Brasil, onde há uma grande comunidade de desenvolvedores, é crucial que eles estejam cientes dessas vulnerabilidades para evitá-las em seus códigos. No IBSEC, incentivamos a prática de desenvolvimento seguro e a revisão contínua de códigos para identificar possíveis falhas. A origem do GhostMap está ligada a uma falha no kernel do Android, que manipula mal certas operações de sistema, levando ao loop de reinicialização. Para os usuários, isso significa que mesmo o simples ato de baixar um aplicativo pode resultar em um dispositivo inutilizável, sublinhando a necessidade de precauções adicionais ao baixar software.
Impacto potencial: Os riscos de um loop infinito de reinicialização
O impacto de um dispositivo Android preso em um loop infinito de reinicialização pode ser devastador para o usuário. Isso não apenas torna o dispositivo inutilizável, mas também pode resultar em perda de dados críticos que não foram adequadamente protegidos. No cenário brasileiro, onde muitos usuários dependem de seus dispositivos móveis para transações financeiras e comunicação diária, o impacto é ainda mais severo. No IBSEC, destacamos a importância de backups regulares e o uso de soluções de segurança que possam mitigar tais riscos. Além da perda de dados, o loop de reinicialização pode levar a custos adicionais para reparo ou substituição do dispositivo, aumentando o ônus financeiro sobre os usuários afetados. A proteção contra esses riscos começa com a conscientização sobre as vulnerabilidades e a implementação de medidas de segurança adequadas.
Além do impacto direto sobre o usuário, falhas como o GhostMap também podem ter implicações para a reputação de fabricantes de dispositivos e desenvolvedores de aplicativos. Empresas brasileiras que dependem de tecnologia para o crescimento digital podem ver sua confiança abalada por falhas de segurança. No IBSEC, acreditamos que a transparência e a comunicação clara sobre vulnerabilidades são essenciais para manter a confiança do consumidor. O ciclo de reinicialização contínua pode ser particularmente problemático para usuários empresariais, que dependem de dispositivos móveis para operações críticas. A falha GhostMap destaca a necessidade de estratégias de segurança robustas e a importância de estar sempre atento às atualizações de segurança disponibilizadas pelos fabricantes.
Medidas imediatas: Como monitorar atualizações de segurança para mitigar riscos
Monitorar atualizações de segurança é uma medida essencial para mitigar os riscos associados a falhas como o GhostMap. As atualizações de segurança são frequentemente a primeira linha de defesa contra vulnerabilidades recém-descobertas. No Brasil, onde a adoção de atualizações pode ser lenta devido a fatores como fragmentação de dispositivos, essa prática se torna ainda mais crítica. No IBSEC, recomendamos que os usuários habilitem atualizações automáticas sempre que possível e verifiquem regularmente a disponibilidade de novos patches. As atualizações de segurança geralmente contêm correções para vulnerabilidades conhecidas, e a instalação rápida dessas atualizações pode prevenir a exploração de falhas como o GhostMap. Além disso, manter-se informado sobre as últimas descobertas de segurança e vulnerabilidades pode ajudar os usuários a tomar medidas proativas para proteger seus dispositivos.
Além de instalar atualizações de segurança, os usuários devem considerar o uso de software de segurança confiável que possa detectar e prevenir tentativas de exploração de vulnerabilidades. No Brasil, onde o mercado de segurança digital está em crescimento, há várias opções de software que oferecem proteção abrangente para dispositivos Android. No IBSEC, incentivamos a avaliação cuidadosa de soluções de segurança para garantir que elas atendam às necessidades específicas de cada usuário. A implementação de medidas de segurança adicionais, como o uso de autenticação multifatorial e a restrição de permissões de aplicativos, pode aumentar ainda mais a proteção contra ameaças. A conscientização contínua sobre as práticas recomendadas de segurança é fundamental para mitigar riscos e proteger informações pessoais e financeiras armazenadas em dispositivos móveis.
Capacitação em segurança móvel: Protegendo seu dispositivo Android
A capacitação em segurança móvel é um passo crucial para proteger dispositivos Android contra falhas como o GhostMap. A educação em segurança digital capacita os usuários a reconhecer e responder a ameaças de forma eficaz. No Brasil, onde a penetração de smartphones é alta, mas o conhecimento em segurança ainda é limitado, essa capacitação é particularmente importante. No IBSEC, oferecemos cursos e certificações que cobrem os fundamentos da segurança móvel e ajudam os usuários a entender os riscos associados ao uso de dispositivos Android. A capacitação não apenas melhora a segurança individual, mas também contribui para a segurança coletiva, criando uma comunidade mais resiliente contra ataques.
A compreensão das vulnerabilidades e a aplicação de práticas de segurança recomendadas são essenciais para proteger dispositivos móveis. No Brasil, onde o uso de dispositivos Android é generalizado, a capacitação pode fazer a diferença entre ser vítima de uma falha de segurança ou estar preparado para enfrentá-la. No IBSEC, acreditamos que a educação contínua e a atualização sobre as últimas tendências de segurança são fundamentais para mitigar riscos. Além de cursos e certificações, incentivamos a participação em comunidades de segurança digital para compartilhar conhecimentos e experiências. A proteção de dispositivos Android começa com o usuário e a capacidade de identificar e mitigar riscos de forma proativa é uma habilidade valiosa no mundo digital de hoje.
Valide seu conhecimento e avance na carreira
Compreender e mitigar riscos em dispositivos móveis é essencial para qualquer usuário Android preocupado com falhas como o GhostMap. A capacitação contínua em segurança digital é o próximo passo para garantir a proteção de seus dispositivos e dados.
- Certificação IBSEC Fundamentos em Cibersegurança — Essencial Grátis
+130 mil profissionais certificados · reconhecida em 20 países · disponível em PT, EN e ES - Fundamentos em Cibersegurança na Prática
Capacite-se com quem é referência em cibersegurança no Brasil. Domine as práticas que o mercado exige e conquiste novas oportunidades.

